FixRansomware Blog

Panduan ransomware, pemulihan data, dan keamanan digital

Artikel terkurasi dari tim FixRansomware. Baca panduan tindakan aman sebelum, saat, dan setelah insiden.

Menampilkan 133–144 dari 620

ID · 12/5/2024

Dari Serangan ke Solusi: Mengatasi Ransomware Stop/Djvu yang Menginfeksi Laptop dan PC

Ransomware Qepi merupakan salah satu varian ransomware yang berbahaya yang memiliki kemampuan untuk mengenkripsi file. Qepi mengenkripsi file dan mengubah nama filenya. Ia mengubah ” 1.jpg ” menjadi ” 1.jpg.qepi ” dan ” 2.png ” menjadi ” 2.png.qepi “. Qepi termasuk dalam keluarga Djvu dan mungkin didistribusikan bersama pencuri informasi seperti Redline atau Vidar. Ransomware Qepi bekerja dengan menyusup ke perangkat mobile tanpa interaksi pengguna. Setelah masuk, […]

Baca artikel
ID · 13/5/2024

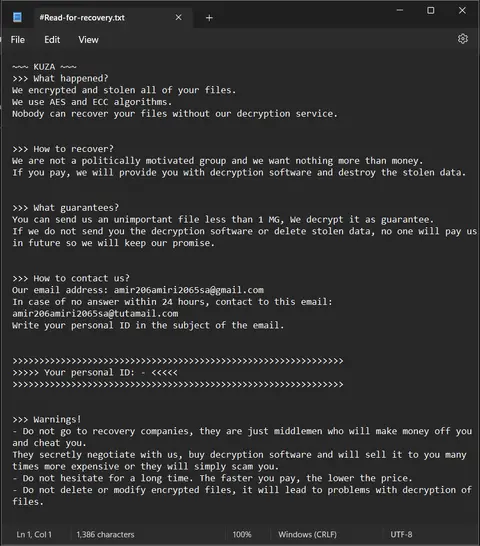
Analisis Mendalam KUZA Ransomware: Cara Kerja, Pencegahan, dan Pemulihan

Ransomware Kuza merupakan salah satu varian ransomware yang berbahaya yang memiliki kemampuan untuk mengenkripsi file. KUZA mengenkripsi file dan mengubah nama filenya. Judul asli ditambahkan dengan alamat email penyerang dan ekstensi ” .Ripa “. Misalnya, file yang awalnya bernama ” 1.jpg ” muncul sebagai ” 1.jpg.[[email protected]].Ripa “. Ransomware Kuza bekerja dengan menyusup ke perangkat mobile tanpa interaksi pengguna. Setelah masuk, Ransomware […]

Baca artikel

ID · 13/5/2024

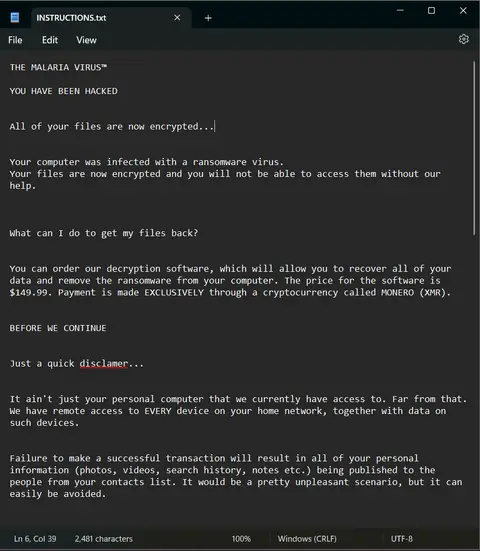
MALARIA VIRUS: Bagaimana Ransomware Ini Menginfeksi dan Mengenkripsi Data Anda

Ransomware merupakan ancaman siber yang semakin mengkhawatirkan dengan mengunci, mengenkripsi, dan membocorkan , dengan varian baru yang terus muncul. Salah satu varian terbaru ini, dikenal sebagai ransomware “Malaria”, Nama file asli ditambahkan dengan ekstensi yang terdiri dari karakter acak seperti “1.jpg” menjadi “1.jpg.bhts“, “2.jpg” menhadi “2.jpg.ht3v“. Para hacker juga menyertakan file catatan dengan nama seperti […]

Baca artikel

ID · 11/5/2024

Serangan Siber Terbaru: Xam Ransomware Menyandera Data dengan Unlock.txt

Apakah anda sedang mencari Jasa memperbaiki ransomware .xam? Ransomware Xam merupakan salah satu varian ransomware yang berbahaya yang memiliki kemampuan untuk mengenkripsi file dan menambahkan ekstensi “.xam” pada nama file yang terinfeksi. Sebagai contoh, sebuah file dengan nama “1.jpg” akan berubah menjadi “1.jpg.xam” setelah terkena infeksi. Para hacker juga menyertakan file catatan dengan nama seperti […]

Baca artikel

ID · 7/5/2024

Pengenalan Ransomware Uajs: Ancaman Keamanan Siber Terbaru

Ransomware Uajs, yang merupakan anggota dari keluarga ransomware Djvu, telah memunculkan kekhawatiran serius di dunia keamanan siber. Ini beroperasi dengan mengenkripsi file pada sistem yang terinfeksi dan kemudian menambahkan ekstensi “.uajs” pada file tersebut. Sebagai contoh, sebuah file gambar yang bernama “1.jpg” akan berubah menjadi “1.jpg.uajs” setelah terinfeksi. Selain mengenkripsi file, Uajs juga meninggalkan catatan […]

Baca artikel

ID · 8/5/2024

Mengenal Ancaman Tersembunyi: Memahami dan Melindungi Diri dari Ransomware Pegasus

Ransomware Pegasus merupakan salah satu varian ransomware yang berbahaya yang memiliki kemampuan untuk mengenkripsi file. Nama file asli ditambahkan dengan ekstensi yang terdiri dari karakter acak, misalnya, file bernama ” a.jpg ” muncul sebagai ” a.jpg.tBC8M “, ” b.png ” sebagai “b2.png.qGuj7 “, dll” pada nama file yang terinfeksi. Ransomware Pegasus bekerja dengan menyusup ke perangkat mobile tanpa interaksi pengguna melalui serangan […]

Baca artikel

ID · 30/4/2024

Cara Membuka, Decrypt, & Menghapus Virus Ransomware .Tuborg (tuborg-Help.txt) ransomware virus

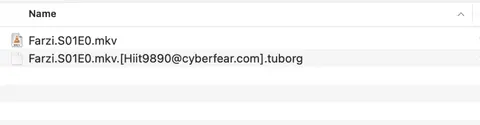
Apa itu Ransomware .tuborg? Apa itu Ransomware .tuborg? Apakah anda sedang mencari cara mengatasi virus .tuborg?. .tuborg adalah ransomware yang memblokir akses ke file dengan mengenkripsinya. Selain itu, hacker menambahkan alamat emailnnya di file (“#tuborg-Help.txt“) dan menambahkan ekstensi “.tuborg” ke nama file korban. Misalnya, mengubah nama “1.jpg” menjadi “DATA PENTING.jpg.[[email protected]].tuborg“, “FILE PENTING.xlsx” menjadi “FILEPENTING.xlsx.[[email protected]].tuborg“. Ransomware .tuborg […]

Baca artikel

ID · 7/5/2024

Ransomware ‘4UF’ Merebak: Strategi Mengatasi dan Mengamankan Data Anda

Apa itu Ransomware .4UF? Apakah anda sedang mencari Jasa memperbaiki ransomware .4UF? .4UF adalah ransomware yang memblokir akses ke file dengan mengenkripsinya. Selain itu, hacker menambahkan alamat emailnnya di file (“#4UF-Help.txt“) dan menambahkan ekstensi “.4UF” ke nama file korban. Misalnya, mengubah nama “1.jpg” menjadi “DATA PENTING.jpg.[[email protected]].4UF“, “FILE PENTING.xlsx” menjadi “FILEPENTING.xlsx.[[email protected]].4UF“. Inilah Korban ransomware yang ditipu oleh […]

Baca artikel

ID · 22/3/2024

Ancaman Tak Terlihat: Mengungkap Misteri Serangan Zero-Day

Ancaman Tak Terlihat: Mengungkap Misteri Serangan Zero-Day Di era digital saat ini, keamanan siber telah menjadi benteng yang menjaga esensi eksistensi modern kita. Di jantung benteng ini terdapat sosok bayangan yang dikenal di kalangan penggemar teknologi sebagai Serangan Zero-Day. Zero-Day adalah hantu digital yang mengeksploitasi celah tak terlihat dalam dinding perangkat lunak dan perangkat keras […]

Baca artikel

ID · 28/2/2024

Decryptor Gratis Untuk Ransomware .SWIFT .Ma1x0 .Bl00dyAdmin .encrypted .locked[payransom1@gmailcom] Sudah Ada?

Replikasi dan Pembelajaran Kode Ransomware untuk Decryptor: Kemungkinan dan Tantangan Beberapa ransomware memang didasarkan pada kode sumber ransomware lain. Namun, mereplikasi dan mempelajari kode sumber untuk membuat decryptor gratis untuk ransomware baru yang berbeda memiliki sejumlah tantangan teknis yang perlu dipertimbangkan. Contoh penggunaan replikasi adalah source code Phobos ransomware yang diambil dari Dharma/Crysis, serta Ransomware […]

Baca artikel

ID · 21/2/2024

Hacker LockBit Tertangkap! Decryptor Bocor Untuk Ransomware .calix dan .dxen?

Per 21 Februari 2024, Dunia keamanan siber baru-baru ini menyaksikan sebuah terobosan signifikan dengan penangkapan anggota gang ransomware LockBit, sebuah kelompok cyber crime yang terkenal kejam dan produktif. Operasi ini, dipimpin oleh FBI dan sekutu internasionalnya, tidak hanya mengguncang struktur operasional LockBit tetapi juga membuka peluang baru dalam upaya pemulihan data bagi korban ransomware, khususnya […]

Baca artikel

ID · 20/2/2024

Cara Recovery Data Terkunci Malware .Water .SYSDF dan kat6.l6st6r

Apakah Ada Cara Recovery Data Terkunci malware dan Berubah Nama Jadi .Water dan .SYSDF? Dalam dunia yang semakin digital, database server pada infrastruktur cloud menjadi aset paling berharga bagi individu dan perusahaan. Ketika ransomware mengunci database MDF, VMDK, VHD, memahami cara recovery data terkunci malware .Water dan .SYSDF dengan cepat secara 100% menjadi kebutuhan. Ransomwaer […]

Baca artikel