Jika file tiba-tiba memiliki ekstensi .bozq dan tidak dapat dibuka, hentikan aktivitas pada perangkat terdampak dan jangan mengubah file asli. Gejala ini konsisten dengan keluarga STOP/DJVU, tetapi identifikasi tetap perlu memeriksa ekstensi, catatan tebusan, varian, kondisi backup, dan apakah kunci yang digunakan online atau offline. Artikel ini menjelaskan langkah awal yang aman, batas decryptor, serta pilihan evaluasi pemulihan tanpa menjanjikan hasil pasti.
Apa itu Ransomware bozq?
Penting untuk Diketahui: Ransomware bozq adalah ancaman berbahaya bagi keamanan data Anda. Virus ini memblokir akses ke file dengan mengenkripsi dan menambahkan ekstensi “.bozq” pada nama file yang terkena infeksi, serta menambahkan alamat email hacker ([email protected]). Ransomware bozq merupakan bagian dari keluarga ransomware STOP/DJVU yang harus diwaspadai.
Analisis Catatan / Pesan Teror dari Hacker Ransomware bozq
Apakah Data Saya Dapat Pulih dengan Mengikuti Tuntutan Hacker atau Menggunakan Decryptor Pihak Ketiga?
Kemungkinan pemulihan file .BOZQ berbeda untuk setiap kasus. Backup yang dapat dipulihkan, kondisi file, serta jenis kunci menjadi faktor penting. Decryptor hanya boleh digunakan setelah identifikasi varian dan batas alatnya diperiksa; jangan menjalankan alat acak pada file asli.
Simpan salinan bukti dan file terenkripsi sebelum mencoba pemulihan. Backup perlu dipisahkan dari perangkat terdampak dan diuji pada lingkungan terkontrol; sinkronisasi cloud atau NAS yang tetap terhubung tidak otomatis menjadi backup tahan ransomware.
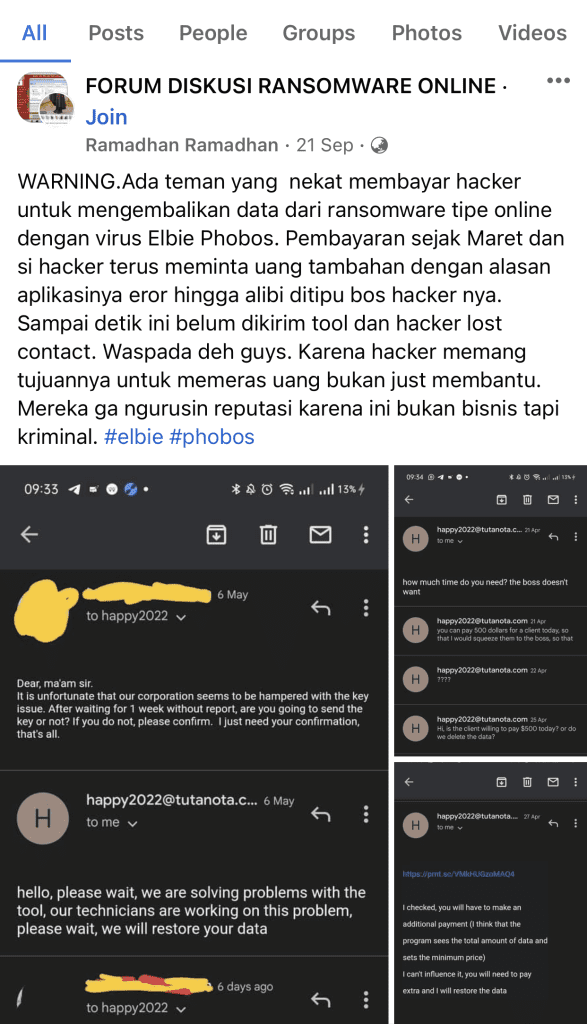
Seperti yang dilaporkan di grup ransomware terbesar di tautan berikut, membayar tebusan tidak menjamin bahwa hacker akan memberikan kunci atau software dekripsi karena beberapa hacker hanya menyebarkan virus dan mendapatkan bayaran. Jadi, meskipun Anda membayar tebusan, file Anda tidak akan pulih sepenuhnya. Selain itu, privasi perusahaan Anda akan terbuka atau perangkat lain Anda akan terinfeksi jika hacker mendapatkan akses ke PC Anda. Jadi, jika Anda terinfeksi, sangat disarankan untuk mematikan koneksi internet dan segera menghubungi tim fixransomware.com di tautan berikut untuk tindak lanjut darurat
Bagaimana Virus Ransomware bozq Bisa Menyerang Jaringan Anda?
Ransomware adalah ancaman serius bagi keamanan siber kita, dan sayangnya, para penjahat dunia maya sering kali memanfaatkan sumber-sumber yang tidak terpercaya untuk menyebarkan virus ini. Mereka dapat mengirimkan ransomware melalui email dengan mengirimkan lampiran atau tautan yang mengandung virus, atau melalui celah keamanan seperti Firewall dan RDP.
Biasanya, para hacker membeli virus ransomware dari kelompok kriminal di dark web. Kelompok-kelompok ini tidak memperdulikan reputasi mereka dan dengan mudah bisa mengubah identitas mereka serta membuat varian baru dari virus. Terbaru, banyak laporan mengindikasikan bahwa beberapa hacker tidak akan mengembalikan file korban sampai mereka mendapatkan seluruh uang korban.
Masalahnya, serangan ransomware cenderung akan terus terjadi dan beberapa kelompok peretas bahkan bisa berbagi kerentanan jaringan Anda dengan orang lain untuk digunakan dalam serangan masa depan. Oleh karena itu, penting untuk menghubungi tim teknisi Fixransomware.com segera setelah terinfeksi. Dengan cara ini, Anda dapat memperoleh bantuan ahli dalam menangani masalah ini dan mencegah serangan berikutnya.
Apakah Bahaya Dari Penggunaan Aplikasi Bajakan dan Kaitannya dengan Ransomware bozq?
File dari situs tidak resmi, jaringan peer-to-peer, dan alat cracking dapat membawa malware. Artikel ini tidak menetapkan persentase sumber infeksi tanpa data yang dapat diverifikasi. Gunakan perangkat lunak berlisensi dari sumber resmi, perbarui sistem, dan periksa lampiran atau tautan sebelum dibuka.
Perlindungan endpoint adalah satu lapisan, bukan jaminan perlindungan penuh. Gunakan produk dari vendor resmi, pertahankan pembaruan, batasi hak akses, siapkan backup terpisah, dan uji prosedur pemulihan.
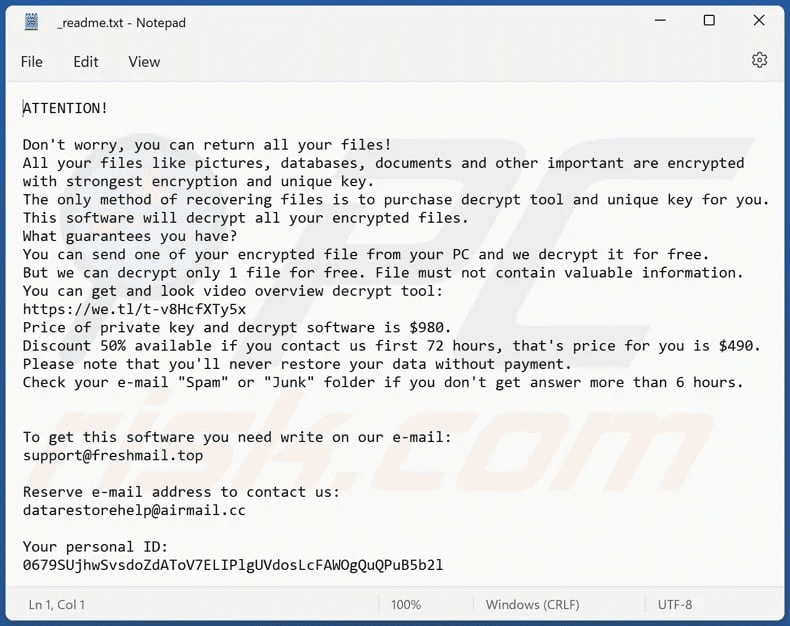
Screenshot dari Ransomware bozq’s text file (“_readme.txt“):
Screenshot of bozq’s html file:
ATTENTION!
Don’t worry, you can return all your files!
All your files like pictures, databases, documents and other important are encrypted with strongest encryption and unique key.
The only method of recovering files is to purchase decrypt tool and unique key for you.
This software will decrypt all your encrypted files.
What guarantees you have?
You can send one of your encrypted file from your PC and we decrypt it for free.
But we can decrypt only 1 file for free. File must not contain valuable information.
You can get and look video overview decrypt tool:
hxxps://we.tl/t-v8HcfXTy5x
Price of private key and decrypt software is $980.
Discount 50% available if you contact us first 72 hours, that’s price for you is $490.
Please note that you’ll never restore your data without payment.
Check your e-mail “Spam” or “Junk” folder if you don’t get answer more than 6 hours.
To get this software you need write on our e-mail:
[email protected]Reserve e-mail address to contact us:
[email protected]Your personal ID:
–Your personal ID:
–
Evaluasi Opsi Pemulihan File .BOZQ
Pemulihan file .BOZQ perlu dievaluasi per kasus. Menyebut algoritma kriptografi atau memeriksa hash saja bukan bukti bahwa file dengan kunci online dapat didekripsi. Menurut Emsisoft, decryptor STOP/DJVU memiliki batasan: dekripsi dapat dilakukan untuk kunci offline yang sudah mereka miliki; metode pasangan file asli dan terenkripsi untuk Old Djvu tidak berlaku bagi New Djvu setelah Agustus 2019.
Mulai dari konsultasi awal gratis untuk membahas kondisi file dan opsi pemulihan. Pekerjaan analisis atau pemulihan lanjutan berbayar mengikuti ruang lingkup yang disepakati. Hasil bergantung pada varian, ketersediaan kunci atau backup, dan kondisi data; tidak ada janji bahwa seluruh file pasti kembali. Simpan file asli dan gunakan salinan untuk evaluasi.
Mengidentifikasi Jenis Ransomware Untuk Menggunakan Decryptor Alternatif:
Untuk menangani infeksi dengan benar, pertama-tama seseorang harus mengidentifikasinya. Beberapa infeksi ransomware menggunakan pesan teror (lihat file teks ransomware WALDO di bawah).
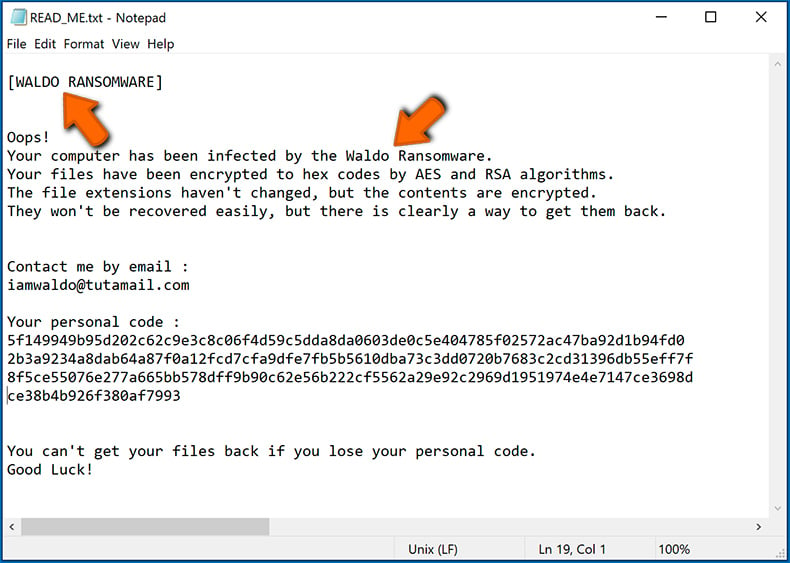
Namun, dalam kebanyakan kasus, infeksi ransomware mengirimkan lebih banyak pesan langsung yang hanya menyatakan bahwa data dienkripsi dan bahwa korban harus membayar sejumlah uang tebusan. Perhatikan bahwa infeksi jenis ransomware biasanya menghasilkan pesan dengan nama file yang berbeda (misalnya, “_readme.txt”, “READ-ME.txt”, “DECRYPTION_INSTRUCTIONS.txt”, “DECRYPT_FILES.html”, dll.).
Masalahnya adalah sebagian besar nama-nama ini terlalu umum dan beberapa hacker menggunakan nama yang sama, meskipun pesan yang disampaikan berbeda dan jenis ransomware itu sendiri tidak terkait.
Oleh karena itu, menggunakan nama file pesan saja bisa menjadi tidak efektif dan bahkan menyebabkan kehilangan data permanen (misalnya, dengan mencoba mendekripsi data menggunakan alat yang dirancang untuk infeksi ransomware yang berbeda,anda kemungkinan akan berakhir dengan merusak file secara permanen dan dekripsi tidak lagi mungkin dilakukan. bahkan dengan alat yang benar).
Cara lain untuk mengidentifikasi infeksi ransomware adalah dengan memeriksa ekstensi file, yang ditambahkan ke setiap file terenkripsi. Infeksi Ransomware sering dinamai dengan ekstensi yang mereka tambahkan (lihat file yang dienkripsi oleh bozq ransomware di bawah).
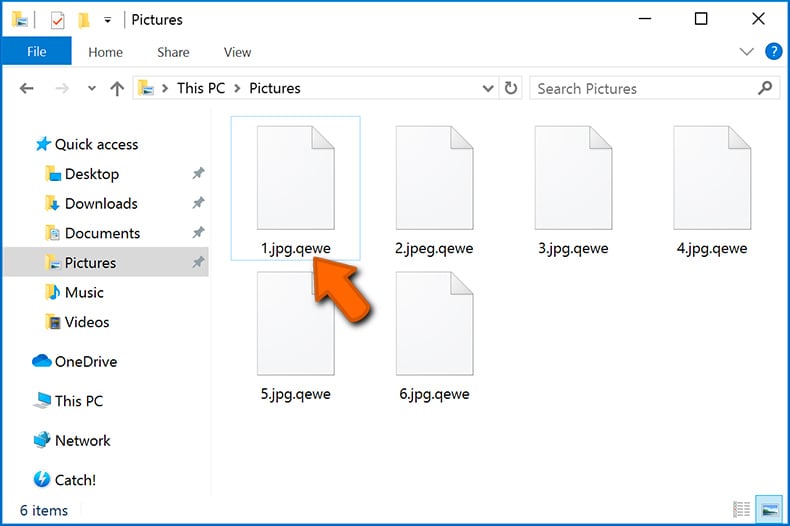
Metode ini hanya efektif, namun, ketika ekstensi yang ditambahkan unik – banyak infeksi ransomware menambahkan ekstensi generik (misalnya, “.encrypted”, “.enc”, “.crypted”, “.locked”, dll.). Dalam kasus ini, mengidentifikasi ransomware dengan ekstensi yang ditambahkan menjadi tidak mungkin.
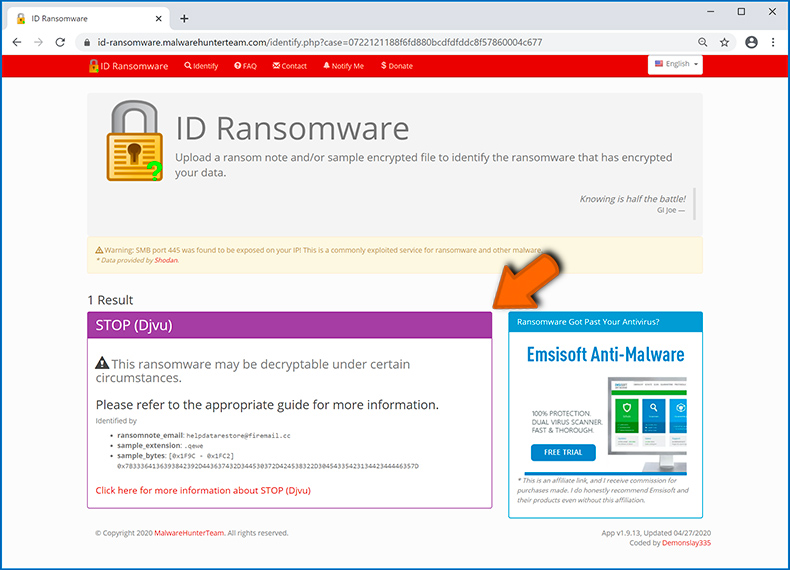
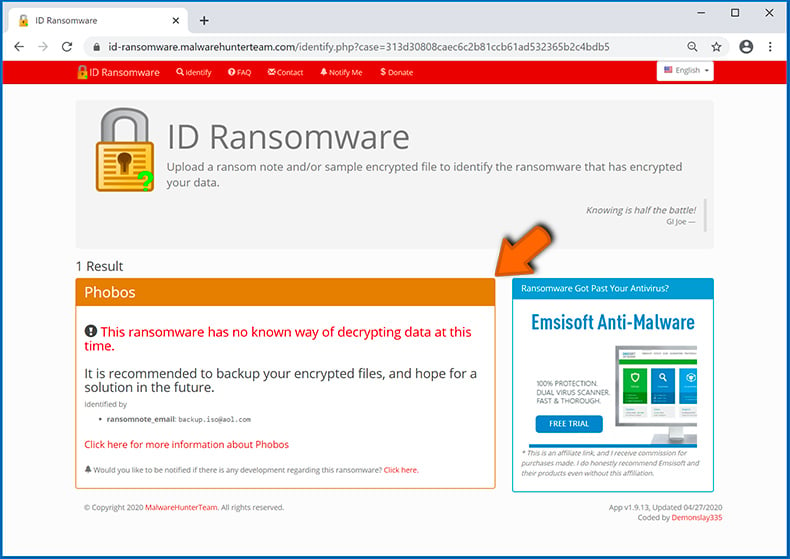
Salah satu cara termudah dan tercepat untuk mengidentifikasi infeksi ransomware adalah dengan menggunakan situs ID Ransomware website. Layanan analisis ini mendukung sebagian besar infeksi ransomware yang ada. Korban cukup mengunggah pesan tebusan dan/atau satu file terenkripsi (kami menyarankan Anda untuk mengunggah keduanya jika memungkinkan).
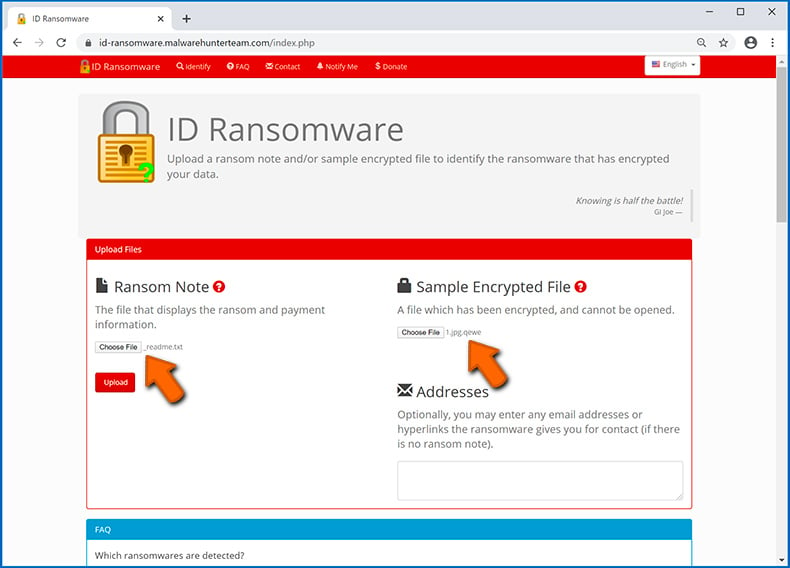
Ransomware akan diidentifikasi dalam hitungan detik dan Anda akan diberikan berbagai detail, seperti nama keluarga malware yang terinfeksi, apakah dapat didekripsi dengan aplikasi universal, dan sebagainya.
Contoh 1 (bozq [stop/djvu] ransomware):
Contoh 2 (.bozq [stop/djvu] ransomware):
Jika data Anda dienkripsi oleh ransomware yang tidak didukung oleh ID Ransomware, Anda selalu dapat mencoba mencari di internet dengan menggunakan kata kunci tertentu (misalnya, judul pesan tebusan, ekstensi file, email kontak yang disediakan, alamat dompet kripto, dll.). Anda juga dapat bergabung di forum korban ransomware terbesar:
Solusi Alternatif – Cara Mengembalikan Data Anda menggunakan Universal Decryptor:
Saat ini ada dua versi Stop/Djvu ransomware: lama dan baru. Versi lama dirancang untuk mengenkripsi data dengan menggunakan “kunci offline” berkode sama setiap kali PC yang terinfeksi tidak memiliki koneksi internet atau server kehabisan waktu/tidak merespons.
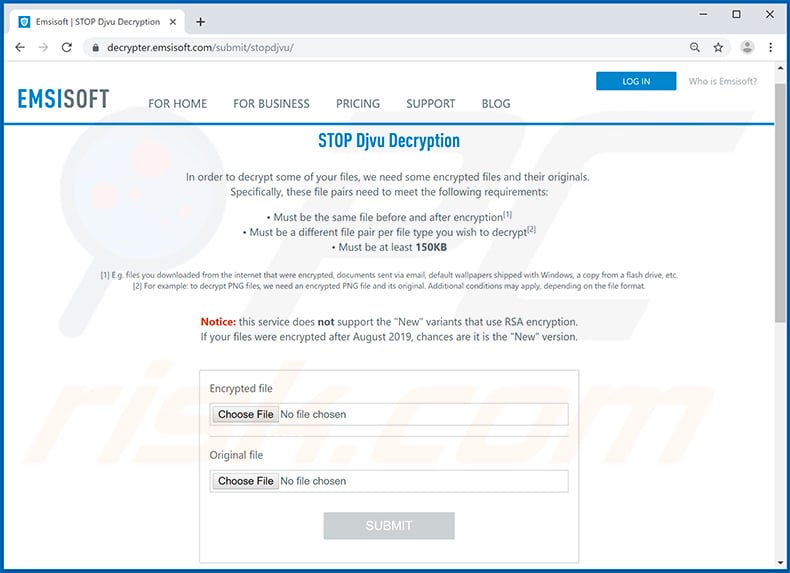
Menurut dokumentasi resmi Emsisoft, decryptor STOP/DJVU dapat bekerja bila file dienkripsi dengan kunci offline yang sudah tersedia bagi mereka. Untuk Old Djvu, pasangan file asli dan terenkripsi juga dapat membantu; metode pasangan tersebut tidak berlaku untuk New Djvu setelah Agustus 2019.
Periksa batas alat pada halaman resmi decryptor STOP/DJVU Emsisoft. Alat disediakan tanpa jaminan, hanya bekerja pada versi tertentu, dan dapat tidak bekerja pada versi yang dirilis setelah alat dibuat.
Screenshot dari Djvu decryption tool by Emsisoft and Michael Gillespie:
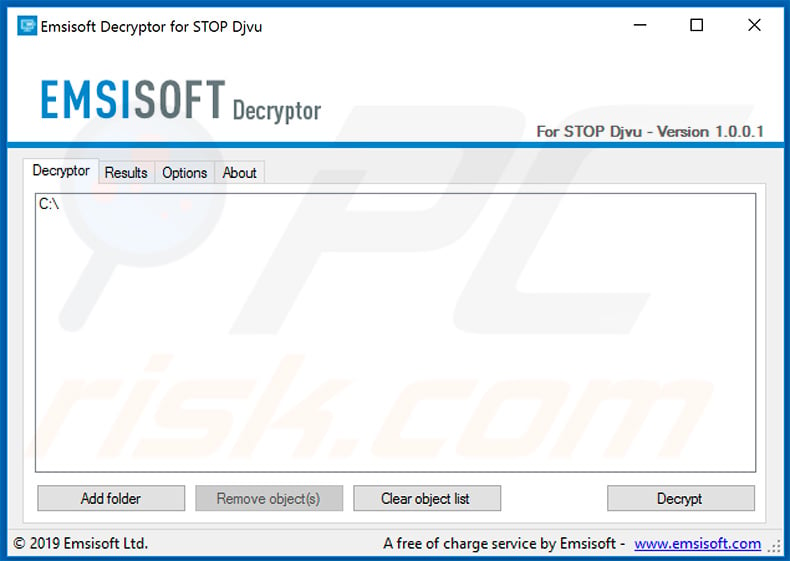
Perhatikan bahwa pemrosesan file mungkin memakan waktu, jadi bersabarlah. Perlu juga disebutkan bahwa sistem harus memiliki koneksi Internet selama seluruh proses dekripsi, jika tidak maka akan gagal.
Screenshot dari Emsisoft’s Djvu decryption service page:
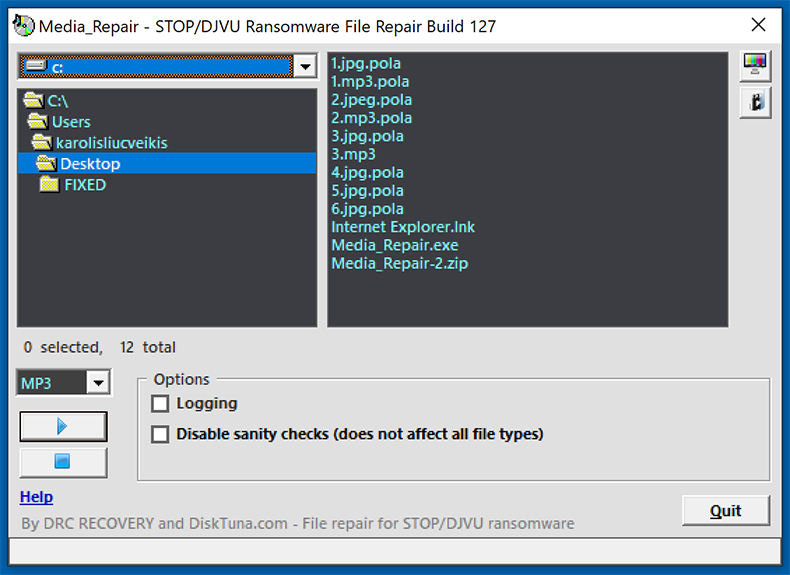
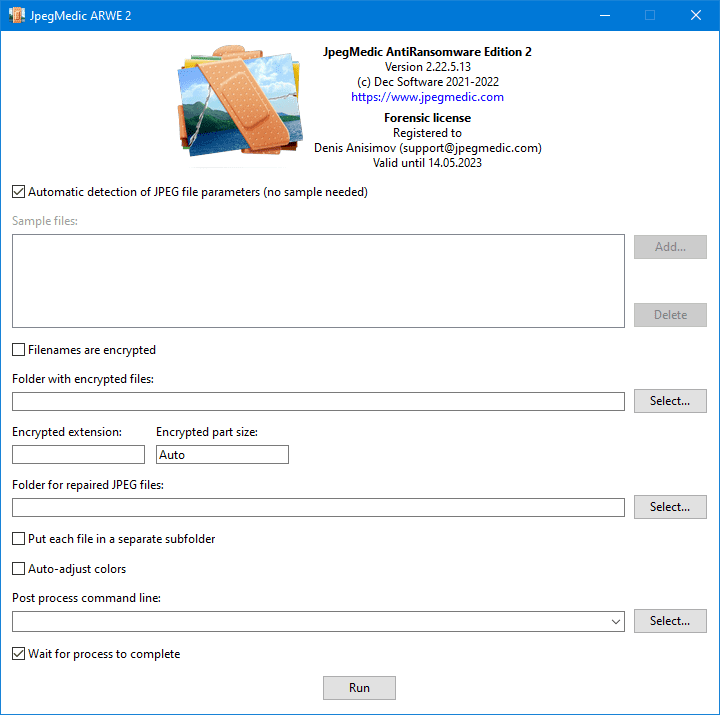
Solusi Alternatif 2 – Cara Mengembalikan Data Anda menggunakan Software Recovery dan Media Repair:
Sebagian file media mungkin masih memiliki data yang dapat dievaluasi atau diperbaiki, tetapi hasilnya bergantung pada format, bagian yang terenkripsi, kondisi media, dan ketersediaan referensi. Artikel ini tidak menetapkan persentase keberhasilan umum. Lakukan pemeriksaan pada salinan, bukan file bukti asli.
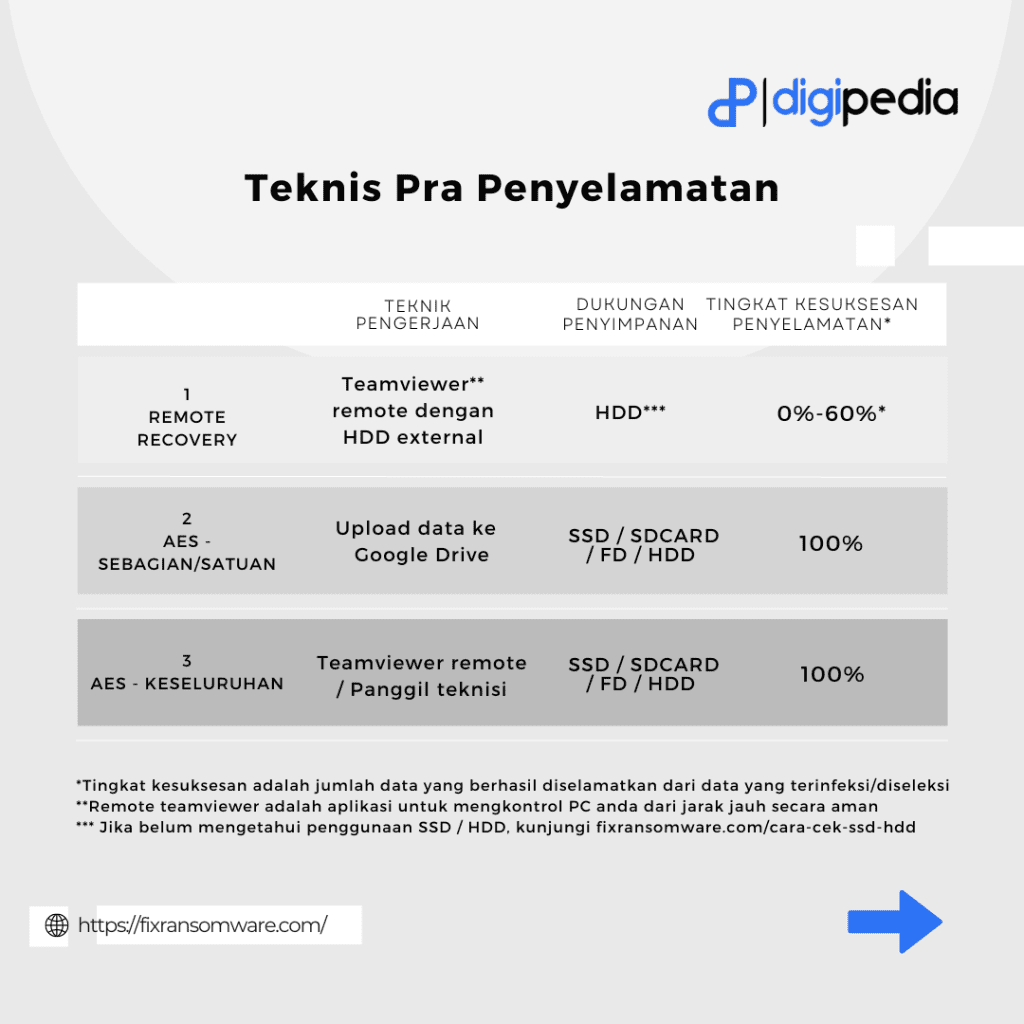
Untuk memulihkan data audio/video atau sebagian gambar, kami menyarankan Anda untuk menggunakan Metode 1 (Remote Recovery) dari Digipedia’s Fixransomware. Remote Recovery ini memanfaatkan data yang masih tersisa di Cluster harddisk.
Pada SSD, TRIM dan aktivitas setelah insiden dapat mengurangi peluang pemulihan blok yang terhapus; kondisi perangkat dan implementasi penyimpanan tetap perlu diperiksa. Pada HDD maupun SSD, hentikan penulisan baru, jangan menginstal alat pemulihan pada media terdampak, dan evaluasi menggunakan salinan forensik bila memungkinkan. Tautan berikut menjelaskan perbedaan dasar SSD dan HDD.
Bagaimana Agar Anda Terproteksi Dari Serangan Ransomware di Masa Depan?
Jangan membuka file dan tautan yang diterima dari alamat yang tidak dikenal dan mencurigakan (terutama jika email yang berisi tautan atau file tidak relevan). Gunakan halaman resmi dan tautan langsung untuk mengunduh file dan program. Jika anda tidak yakin apakah sebuah situs bisa dipercaya atau tidak, maka konsultasikan dengan forum korban ransomware terbesar dibawah ini:
Perbarui sistem dan perangkat lunak keamanan dari sumber resmi. Perlindungan endpoint adalah salah satu lapisan pencegahan, bukan jaminan bahwa semua serangan dapat dihentikan. Jika perangkat diduga terinfeksi, prioritaskan isolasi dan evaluasi sebelum menghubungkannya kembali.
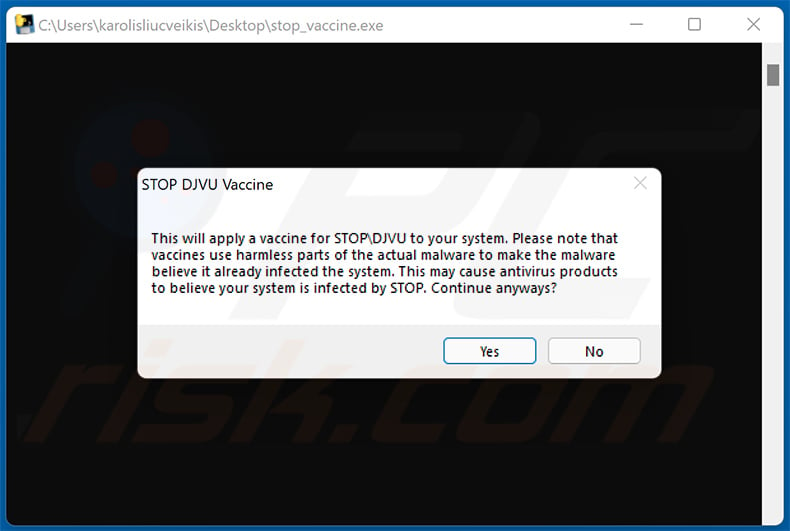
Proyek STOP/DJVU Ransomware Vaccine dibuat oleh Karsten Hahn dan John Parol dari G DATA CyberDefense. Dokumentasinya menyebut pengujian pada versi Agustus 2019 sampai Desember 2021; ini bukan bukti kemitraan pengembangan dengan FixRansomware atau jaminan perlindungan untuk .BOZQ.
Pengembang menyatakan alat tersebut tidak mencegah infeksi itu sendiri dan mungkin tidak bekerja pada versi ransomware berikutnya. Jangan memperlakukannya sebagai antivirus, decryptor, pengganti backup, atau perlindungan 100%. Kecocokan dengan sistem dan varian harus dievaluasi terlebih dahulu.
Langkah-Langkah Tambahan Agar Infeksi Tidak Menyebar dan Terproteksi di Masa Depan:
Melaporkan Infeksi Ransomware ke Pihak Otoritas:
Jika Anda adalah korban serangan ransomware, kami sarankan untuk melaporkan kejadian ini kepada pihak pegiat cybersecurity. Dengan memberikan informasi kepada pegiat cybersecurity seperti Fixransomware, Anda akan membantu melacak kejahatan cybersecurity dan berpotensi membantu penuntutan para hacker.
Membatasi Penyebaran Infeksi Ransomware bozq:
Beberapa infeksi jenis ransomware dirancang untuk mengenkripsi file di dalam perangkat penyimpanan eksternal, menginfeksinya, dan bahkan menyebar ke seluruh jaringan lokal. Untuk alasan ini, sangat penting untuk mengisolasi perangkat (komputer) yang terinfeksi sesegera mungkin.
Langkah 1: Disconnect Jaringan internet.
Cara termudah untuk memutuskan komputer dari internet adalah dengan mencabut kabel Ethernet dari motherboard. Namun, beberapa perangkat terhubung melalui jaringan nirkabel dan untuk beberapa pengguna (terutama mereka yang tidak terlalu paham teknologi), melepaskan kabel mungkin tampak sulit. Oleh karena itu, Anda juga dapat memutuskan sistem secara manual melalui Control Panel:
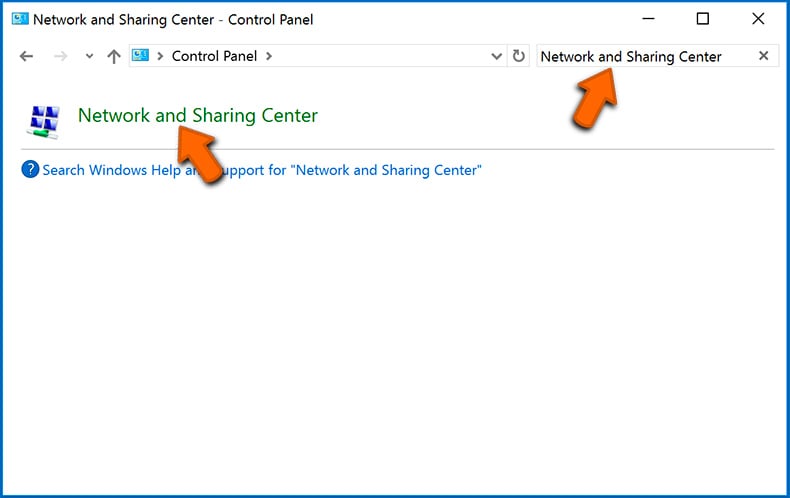
Arahkan ke “Control Panel”, klik bilah pencarian di sudut kanan atas layar, masukkan “Network and Sharing Center” dan pilih hasil pencarian:
Klik “Change adapter settings” :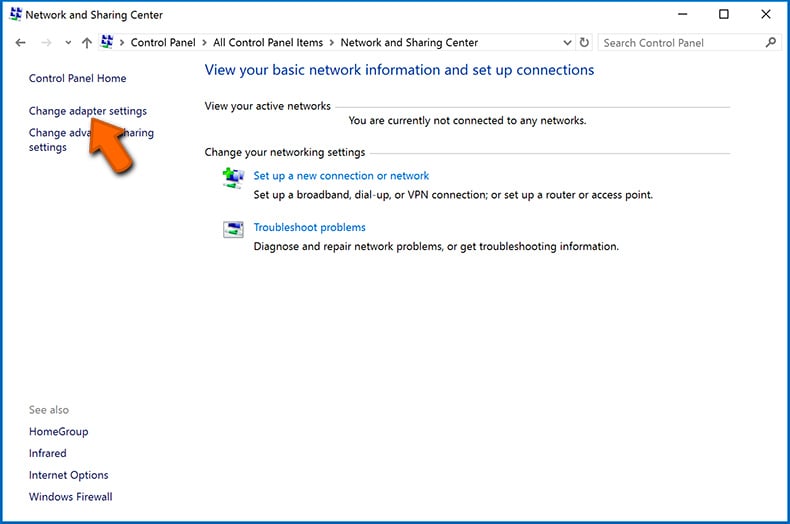
Klik kanan pada setiap titik koneksi dan pilih “Disable”. Setelah dinonaktifkan, sistem tidak akan lagi terhubung ke internet. Untuk mengaktifkan kembali titik koneksi, cukup klik kanan lagi dan pilih “Enable”.
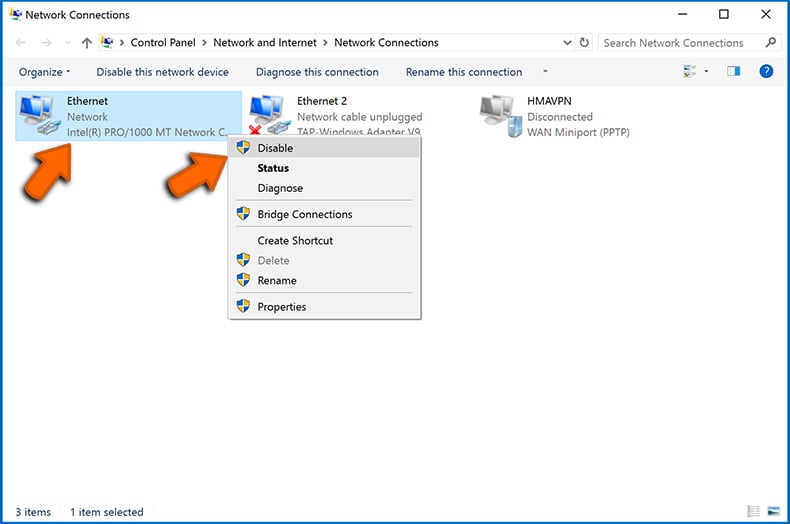
Langkah 2: Cabut Seluruh Media Penyimpanan Eksternal.
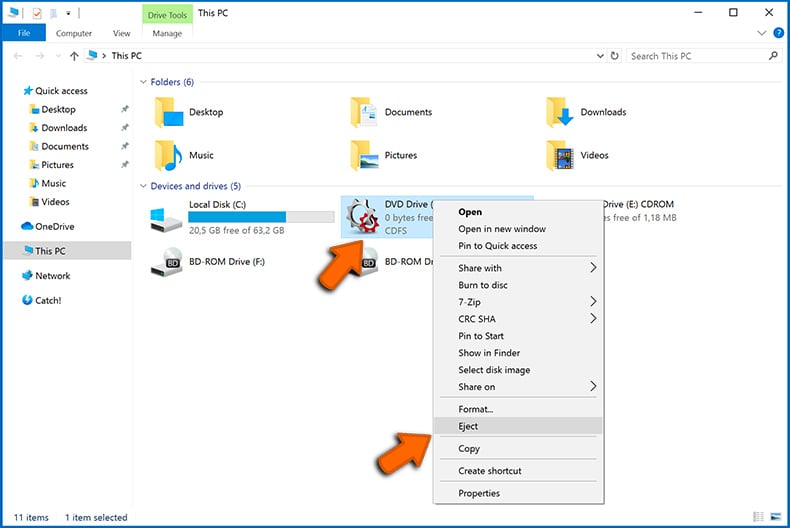
Seperti disebutkan di atas, ransomware mungkin mengenkripsi data dan menyusup ke semua perangkat penyimpanan yang terhubung ke komputer. Untuk alasan ini, semua perangkat penyimpanan eksternal (flashdisk, harddisk Eksternal, NAS dll.) harus segera diputuskan, namun, kami sangat menyarankan Anda untuk mengeluarkan setiap perangkat sebelum memutuskan sambungan untuk mencegah kerusakan data:
Arahkan ke “My Computer”, klik kanan pada setiap perangkat yang terhubung, dan pilih “Eject”:
Langkah 3: Hentikan sinkronisasi cloud dari perangkat terdampak.
Putuskan koneksi jaringan dan hentikan aplikasi sinkronisasi pada perangkat terdampak agar perubahan berbahaya tidak terus tersalin. Jangan mengubah sandi dari perangkat yang belum dinyatakan bersih. Jika rotasi kredensial diperlukan, gunakan perangkat tepercaya dan koordinasikan dengan pengelola akun agar sesi aktif, versi file, retensi, serta log audit tetap dapat ditinjau.
Mematikan Virus di Windows Startup, Scheduler, Hosts, and Task manager:
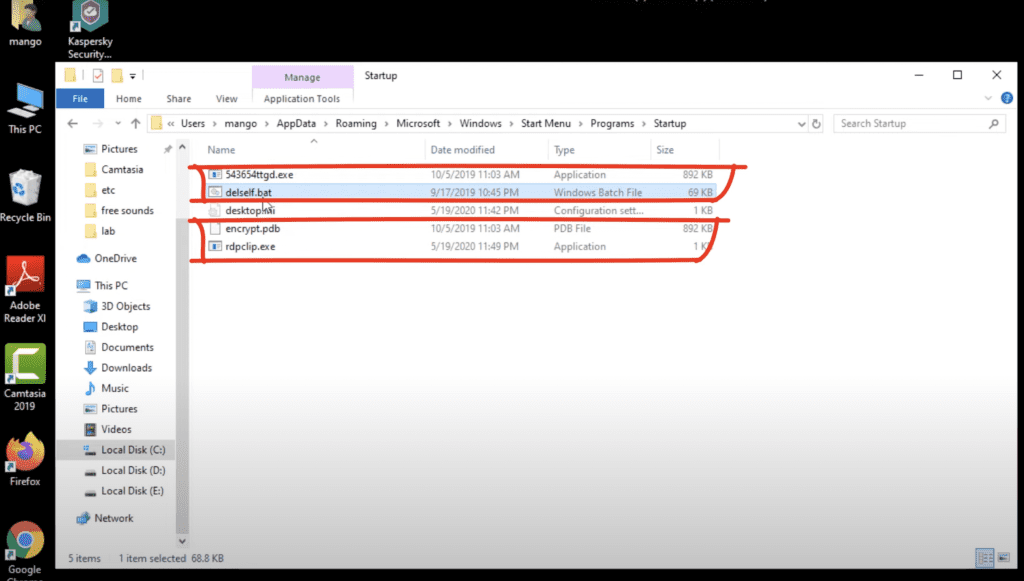
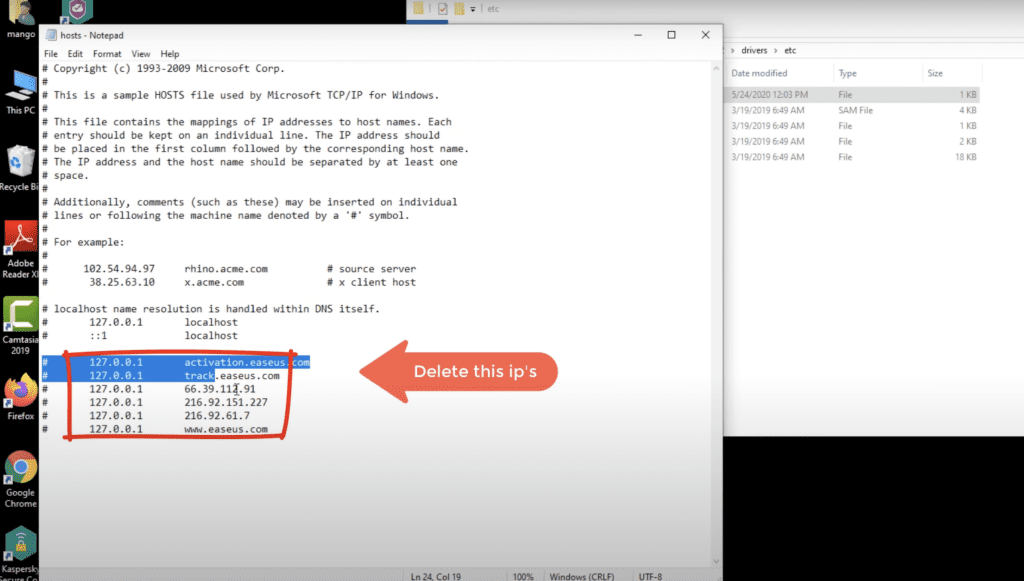
Partisi Bukan Pengganti Backup:
Partisi berbeda pada disk yang sama bukan salinan backup terpisah. File yang masih dapat diakses dari perangkat terinfeksi tetap berisiko; memformat satu partisi juga bukan bukti bahwa seluruh sistem sudah bersih.
Simpan cadangan terpisah dari sistem utama. Panduan NCSC tentang backup tahan ransomware menekankan bahwa penyerang juga dapat menargetkan cadangan dan infrastrukturnya.
Jangan memformat atau mengubah partisi perangkat terdampak sebelum data dan kebutuhan bukti ditangani. Uji pemulihan pada lingkungan terpisah dan catat hasilnya, bukan hanya keberhasilan proses pencadangan.
Membuat Backup Data dengan Media Eksternal vs Cloud:
Salah satu metode backup yang paling andal adalah dengan menggunakan perangkat penyimpanan eksternal dan tetap mencabutnya. Salin data Anda ke hard drive eksternal, flash didsk, SSD, HDD, atau perangkat penyimpanan lainnya, cabut dan simpan di tempat yang kering jauh dari matahari dan suhu ekstrim.
Jadwalkan pencadangan dan pengujian restore secara berkala. Pisahkan akses cadangan dari perangkat utama; pilih penyimpanan offline atau layanan backup dengan perlindungan yang sesuai. Keberadaan file cadangan saja belum membuktikan bahwa data bisa dipulihkan.
Bedakan Sinkronisasi Cloud dan Backup:
Sinkronisasi cloud tidak otomatis sama dengan backup yang tahan ransomware. Perubahan atau penghapusan pada perangkat dapat memengaruhi salinan yang tersinkron. Periksa pengaturan retensi, versi, akses, dan kemampuan pemulihan pada layanan yang benar-benar digunakan.
Panduan NCSC untuk backup cloud menyarankan penyimpanan versi yang dapat dipulihkan meskipun versi berikutnya rusak, serta pengujian berkala. Kapasitas dan retensi bergantung pada paket layanan; artikel ini tidak menawarkan penyimpanan unlimited.